O Regulamento (UE) 2024/1689 entrou em vigor a 1 de agosto de 2024, instituindo um quadro normativo harmonizado cujas infrações às proibições de práticas de inteligência artificial podem atingir coimas até 35 milhões de euros ou 7% do volume de negócios anual mundial do exercício anterior, nos termos do artigo 99.º, n.º 3. A entrada em vigor formal do diploma distingue-se, contudo, da aplicação faseada das suas obrigações materiais. Para os operadores económicos e organismos da Administração Pública em Portugal, a conformidade exige uma leitura rigorosa do Regulamento (UE) 2024/1689 no Jornal Oficial da União Europeia, relacionando cada dever legal com a qualificação subjetiva da entidade e o respetivo calendário de transição.
Quadro Essencial das Obrigações do Regulamento (UE) 2024/1689
A arquitetura de regulação da inteligência artificial assenta numa abordagem baseada no risco, frequentemente sintetizada pela doutrina e análise em quatro patamares operacionais. O diploma concretiza esta estrutura através de regimes jurídicos diferenciados, aos quais acresce um regime específico para modelos de inteligência artificial de finalidade geral (GPAI):
- Risco inaceitável (Práticas proibidas): Sistemas cuja colocação no mercado, colocação em serviço ou utilização é absolutamente vedada pelo artigo 5.º, por violarem valores fundamentais da União.
- Risco elevado (Alto risco): Sistemas enquadrados no artigo 6.º (componentes de segurança sujeitos a avaliação por terceiros ou finalidades listadas no Anexo III), sujeitos a requisitos estritos de gestão de risco, governação de dados, documentação técnica e supervisão humana.
- Risco limitado (Obrigações específicas de transparência): Sistemas regulados pelo artigo 50.º, que exigem deveres de informação ao utilizador ou marcação técnica de conteúdos sintéticos.
- Risco mínimo: Aplicações que não preenchem os critérios anteriores, permanecendo isentas de obrigações adicionais ao abrigo deste regulamento, sem prejuízo da restante legislação e códigos aplicáveis.
Na determinação do teto sancionatório em caso de incumprimento, o artigo 99.º introduz uma distinção relevante entre a generalidade das empresas e as pequenas e médias empresas (PME), incluindo empresas em fase de arranque. Para as PME e startups, aplica-se o menor dos dois limites previstos (o valor absoluto ou a percentagem do volume de negócios), ao passo que para as restantes empresas prevalece o montante mais elevado.
Perante este quadro sancionatório, emergem duas prioridades imediatas para as entidades portuguesas. A primeira consiste na cessação absoluta de quaisquer práticas de risco inaceitável e na implementação de medidas de literacia em IA, obrigações aplicáveis desde 2 de fevereiro de 2025. A segunda reside na execução de um inventário exaustivo dos sistemas algorítmicos em uso.
Ponto principal: O nome comercial de um software é irrelevante para a qualificação jurídica do risco; um inventário útil tem de documentar a finalidade prevista, o contexto de utilização, o fornecedor, a entidade utilizadora, as categorias de pessoas afetadas e as decisões concretas influenciadas pelo sistema.
Critérios de Alto Risco e Práticas Proibidas no Ordenamento Nacional
A verificação da conformidade inicia-se pelo escrutínio das proibições taxativas do artigo 5.º. A proibição de sistemas de pontuação social (social scoring) abrange tanto entidades públicas como operadores privados, vedando avaliações ou classificações de pessoas singulares com base no seu comportamento social ou características pessoais que originem tratamentos prejudiciais ou desfavoráveis desproporcionados ou fora do contexto em que os dados foram gerados. De igual modo, são proibidas as técnicas subliminares que escapem à perceção consciente e as técnicas manifestamente manipuladoras ou enganosas, sempre que preencham os requisitos legais relativos à distorção substancial do comportamento humano e provoquem, ou sejam razoavelmente suscetíveis de provocar, um dano significativo.
Em matéria de segurança e instrução criminal, a identificação biométrica remota em tempo real em espaços acessíveis ao público é objeto de uma proibição dirigida à utilização para efeitos de aplicação da lei. O regulamento consagra apenas exceções taxativas (como a procura seletiva de vítimas de rapto ou a prevenção de ameaças terroristas iminentes), exigindo a verificação de pressupostos estritos e uma autorização prévia concedida por uma autoridade judicial ou por uma autoridade administrativa independente cuja decisão seja vinculativa, salvo em situações de urgência devidamente justificadas, nas quais a autorização deve ser solicitada sem demora.
Superado o crivo do artigo 5.º, a análise desloca-se para o artigo 6.º e para o Anexo III, que elenca utilizações de risco elevado com impacto direto no tecido empresarial e no Estado português:
- Recrutamento e gestão laboral: Sistemas destinados à triagem de candidaturas, avaliação de candidatos em entrevistas, tomada de decisões sobre promoções ou cessação de contratos de trabalho, e afetação de tarefas baseada no comportamento individual.
- Acesso a serviços privados e públicos essenciais: Ferramentas utilizadas para avaliar a solvabilidade de pessoas singulares ou estabelecer a sua pontuação de crédito, bem como sistemas utilizados por autoridades públicas para avaliar a elegibilidade para prestações e serviços de segurança social ou saúde.
- Administração da justiça e processos democráticos: Sistemas destinados a assistir autoridades judiciais na investigação e interpretação de factos e do direito, ou na aplicação da lei a um conjunto concreto de factos.
Para ilustrar a aplicação prática num departamento de recursos humanos, considere-se a desmontagem do processo de recrutamento. A equipa jurídica deve separar o mero arquivo digital de candidaturas, a filtragem algorítmica de currículos e a avaliação automatizada de candidatos antes de atribuir a classificação do Anexo III. Se um programa informático apenas armazena documentos ou pesquisa palavras-chave exatas definidas pelo recrutador sem atribuir pontuações preditivas, a sua qualificação diverge substancialmente de um modelo que classifica e exclui candidatos de forma autónoma.
A distribuição de obrigações depende estritamente da posição na cadeia de valor definida no artigo 3.º. O «prestador» (fornecedor) é a pessoa singular ou coletiva, ou organismo público, que desenvolve ou manda desenvolver um sistema de IA e o coloca no mercado ou em serviço sob o seu próprio nome ou marca. O «responsável pela implantação» (deployer) é a entidade que utiliza um sistema de IA sob a sua autoridade no decurso de uma atividade profissional. Em Portugal, a maioria das empresas e serviços públicos atuará na qualidade de responsável pela implantação. Contudo, o artigo 25.º determina que o responsável pela implantação assume as obrigações jurídicas de prestador caso coloque o seu nome ou marca num sistema de risco elevado já em serviço, modifique substancialmente o sistema, ou altere a finalidade prevista de um sistema que não era de alto risco de tal forma que este passe a sê-lo.
Cumpre ainda assinalar um limite material frequentemente ignorado: o artigo 2.º exclui do âmbito do regulamento os sistemas especificamente desenvolvidos e colocados em serviço exclusivamente para investigação e desenvolvimento científicos, bem como atividades de ensaio prévias à colocação no mercado. Porém, esta segunda exclusão não abrange testes em condições reais; consequentemente, a utilização experimental de uma ferramenta algorítmica num serviço público ou empresa não fica, pela mera designação de «projeto-piloto», automaticamente excluída das regras aplicáveis.
Deveres de Transparência e Avaliação de Direitos Fundamentais na Administração Pública
Na utilização de sistemas de IA pela Administração Pública, o artigo 27.º impõe um dever procedimental prévio: a Avaliação de Impacto sobre os Direitos Fundamentais (FRIA). Esta obrigação recai sobre organismos de direito público, operadores privados que prestem serviços públicos (como concessões nas áreas da saúde, educação ou transportes) e responsáveis pela implantação de sistemas de risco elevado destinados à avaliação de solvabilidade ou à avaliação de risco e fixação de preços em seguros de vida e de saúde. A exigência aplica-se aos sistemas de alto risco elencados no artigo 6.º, n.º 2 (Anexo III), excetuando-se a categoria relativa à gestão e funcionamento de infraestruturas críticas.
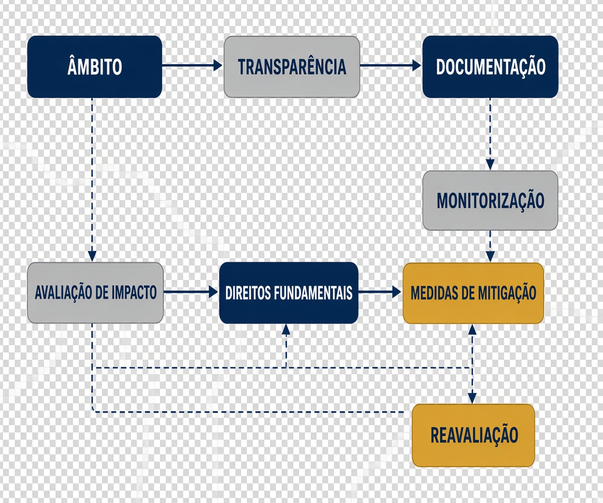
Antes da primeira utilização do sistema, o responsável pela implantação deve executar e documentar seis passos estruturados:
- Descrever os processos da entidade nos quais o sistema de alto risco será utilizado, em consonância com a sua finalidade prevista.
- Determinar o período de tempo e a frequência com que o sistema será utilizado.
- Identificar as categorias de pessoas singulares e os grupos suscetíveis de serem afetados pela sua utilização no contexto específico.
- Avaliar os riscos específicos de dano suscetíveis de afetar os direitos fundamentais dessas categorias de pessoas ou grupos, tendo em conta a informação fornecida pelo prestador.
- Descrever a implementação das medidas de supervisão humana, de acordo com as instruções de utilização.
- Definir as medidas a adotar caso esses riscos se concretizem, incluindo os procedimentos internos de governação e os mecanismos de reclamação.
Concluída a análise, o artigo 27.º exige a notificação dos resultados à autoridade de fiscalização do mercado competente através do preenchimento de um modelo normalizado.
A articulação prática entre o artigo 27.º do Regulamento da IA e o artigo 35.º do Regulamento Geral sobre a Proteção de Dados (RGPD) — que rege a Avaliação de Impacto sobre a Proteção de Dados (AIPD), fiscalizada em Portugal pela Comissão Nacional de Proteção de Dados, requer precisão metodológica. O artigo 27.º, n.º 4, estabelece que a avaliação de direitos fundamentais deve complementar a AIPD quando parte das obrigações já tenha sido cumprida através desta última, evitando a duplicação burocrática.
Aviso: Reutilizar a descrição técnica do tratamento de dados pessoais constante de uma AIPD preexistente não substitui a análise autónoma dos grupos afetados, da supervisão humana e dos mecanismos de reclamação exigida pelo artigo 27.º, dado que o Regulamento da IA tutela direitos fundamentais que extravasam a privacidade, como a não discriminação e o acesso a uma tutela jurisdicional efetiva.
A supervisão humana constitui o eixo central desta mitigação de riscos, resultando da leitura conjugada dos artigos 14.º e 26.º. Enquanto o artigo 14.º impõe que o sistema seja desenhado pelo prestador de modo a permitir que as pessoas singulares encarregadas da supervisão consigam interpretar corretamente os resultados, decidir não os utilizar, ignorá-los, substituí-los ou revertê-los (bem como interromper o funcionamento através de um mecanismo de paragem), o artigo 26.º obriga a entidade utilizadora a atribuir essa função exclusivamente a pessoas singulares que disponham da competência, formação, autoridade e apoio necessários para exercer esse escrutínio sem constrangimentos hierárquicos.
Paralelamente, o artigo 50.º estabelece obrigações de transparência para determinados sistemas de IA, independentemente de serem classificados como de alto risco. Estas disposições desdobram-se em deveres distintos que não podem ser reduzidos a um único aviso genérico de rotulagem: os prestadores devem assegurar que os sistemas destinados a interagir diretamente com pessoas singulares sejam concebidos de forma a que o utilizador saiba que está a interagir com uma IA (salvo se tal for óbvio); os prestadores de sistemas que geram áudio, imagem, vídeo ou texto sintéticos devem marcar os resultados num formato legível por máquina e detetável como gerado artificialmente; e os responsáveis pela implantação que utilizem sistemas para gerar ou manipular conteúdos que constituam falsificações profundas (deepfakes) ou textos publicados para informar o público sobre matérias de interesse geral devem divulgar de forma clara a natureza artificial desses conteúdos.
Calendário de Transição e Preparação de Auditorias Jurídicas
A preparação de auditorias internas exige o alinhamento estrito com o calendário de aplicação faseada previsto no artigo 113.º do texto publicado. A verificação jurídica deve igualmente atender às disposições transitórias do artigo 111.º — que regulam os sistemas já colocados no mercado ou em serviço antes das datas de aplicação geral, e acompanhar a publicação de legislação nacional de execução ou eventuais atos delegados europeus, pelo que esta sistematização não dispensa a análise casuística das especificações técnicas de cada sistema contratado.
- 2 de fevereiro de 2025: Aplicação dos Capítulos I (disposições gerais, incluindo o dever de literacia em IA do artigo 4.º) e II (práticas proibidas do artigo 5.º).
- 2 de agosto de 2025: Aplicação das regras sobre autoridades notificadoras, modelos de IA de finalidade geral (Capítulo V), governação (Capítulo VII), confidencialidade e regime de sanções (Capítulo XII, com exceção das coimas relativas a prestadores de GPAI).
- 2 de agosto de 2026: Data geral de aplicação do regulamento, abrangendo os sistemas de risco elevado listados no Anexo III (artigo 6.º, n.º 2) e a avaliação de impacto do artigo 27.º.
- 2 de agosto de 2027: Aplicação do artigo 6.º, n.º 1, e das obrigações correspondentes para sistemas de alto risco que constituam componentes de segurança de produtos abrangidos pela legislação de harmonização da União listada no Anexo I.
Para estruturar uma auditoria jurídica eficaz, os departamentos legais e de conformidade não devem organizar o processo apenas por produto informático adquirido, mas sim cruzar cada obrigação legal com o estatuto da entidade (prestador ou responsável pela implantação) e a respetiva data de produção de efeitos.
Dossiê probatório: Para cada sistema algorítmico inventariado, constitua um dossiê probatório individual que reúna o contrato de fornecimento, as instruções de utilização oficiais, a declaração de conformidade ou classificação comunicada pelo prestador, a arquitetura de recolha de registos (logs) e o despacho interno que identifica nominalmente os responsáveis pela supervisão humana.
Na revisão de contratos com fornecedores de software, as cláusulas devem garantir o direito de acesso à documentação técnica e às instruções de utilização, elementos indispensáveis para que o cliente empresarial ou público consiga cumprir os seus próprios deveres de avaliação de impacto e transparência. Adicionalmente, para sistemas de risco elevado, o artigo 26.º, n.º 6, obriga os responsáveis pela implantação a conservar os registos (logs) automaticamente gerados pelo sistema, na medida em que tais registos estejam sob o seu controlo, durante um período adequado à finalidade prevista e de, pelo menos, seis meses, salvo disposição em contrário no direito da União ou nacional, nomeadamente em matéria de proteção de dados pessoais.
No que respeita ao artigo 4.º, as medidas de literacia em IA exigidas aos prestadores e responsáveis pela implantação devem ser ajustadas aos conhecimentos técnicos, experiência, educação e formação do seu pessoal e de outras pessoas que tratem do funcionamento e utilização dos sistemas em seu nome, considerando o contexto de utilização e as pessoas afetadas. O regulamento não impõe uma duração uniforme de formação nem exige uma certificação obrigatória geral, exigindo antes adequação funcional ao risco.
Por fim, a avaliação do risco sancionatório no setor estatal português requer cautela. O artigo 99.º, n.º 8, remete expressamente para cada Estado-Membro a definição das regras sobre se, e em que medida, podem ser aplicadas coimas a autoridades e organismos públicos estabelecidos no seu território. Consequentemente, a exposição financeira de uma entidade pública nacional dependerá do diploma de execução que a Assembleia da República ou o Governo venham a aprovar, à semelhança do regime de dispensa ou limitação de coimas já ensaiado aquando da execução nacional do RGPD.
Perante a entrada em aplicação das primeiras obrigações, os contratos de licenciamento de software atualmente em vigor na sua organização garantem o acesso à informação técnica necessária para auditar os algoritmos utilizados, ou deixam a entidade exposta ao incumprimento dos deveres de responsável pela implantação?